Kas yra BDAR ir ką privalo žinoti kiekviena įmonė?
Atnaujinta:
SKAITYTI:
6 min.
Klientų el. pašto adresai naujienlaiškiui, darbuotojų sąrašas buhalterijai, vaizdo kamera prie įėjimo, kontaktų forma svetainėje. Visa tai yra asmens duomenys, ir jų tvarkymą reglamentuoja BDAR. Nesvarbu, ar įmonėje dirba 3, ar 300 žmonių. Šiame straipsnyje paaiškiname, ką BDAR reiškia praktiškai ir nuo ko pradėti.
BDAR, arba Bendrasis duomenų apsaugos reglamentas, yra ES reglamentas 2016/679, taikomas nuo 2018 m. gegužės 25 d. Jis nustato, kaip įmonės ir organizacijos gali rinkti, saugoti, naudoti ir perduoti asmens duomenis. Reglamentas galioja tiesiogiai visose ES valstybėse, o Lietuvoje jo laikymąsi prižiūri Valstybinė duomenų apsaugos inspekcija (VDAI).
Asmens duomenys yra bet kokia informacija, pagal kurią galima nustatyti žmogų: vardas, el. paštas, telefono numeris, IP adresas, nuotrauka, automobilio numeris ar pirkimų istorija. Jei jūsų įmonė turi klientų, darbuotojų ar svetainę su kontaktų forma, BDAR jums taikomas.
BDAR 5 straipsnis nustato principus, kuriais grindžiamas visas duomenų tvarkymas:
Taip pat kiekvienam duomenų tvarkymui reikia teisinio pagrindo. BDAR 6 straipsnyje jų yra šeši: sutikimas, sutarties vykdymas, teisinė prievolė, gyvybiniai interesai, viešasis interesas ir teisėtas interesas. Dažna klaida yra prašyti sutikimo viskam. Pavyzdžiui, kliento adreso prekėms pristatyti sutikimo nereikia, nes jis reikalingas sutarčiai įvykdyti. O naujienlaiškiui sutikimas dažniausiai būtinas.
Atskaitomybės principas reiškia, kad atitiktį BDAR reikia įrodyti dokumentais. Įprastai įmonei reikia:
Privatumo politikos nukopijuoti iš kitos svetainės neverta. Joje bus aprašyti kitos įmonės procesai, tiekėjai ir saugojimo terminai, todėl tikrovės ji neatspindės ir nuo atsakomybės neapsaugos.
Dauguma įmonių duomenis perduoda kitiems: buhalterijai, IT priežiūros įmonei, naujienlaiškių platformai, CRM sistemai ar debesijos paslaugai. Pagal BDAR 28 straipsnį su kiekvienu tokiu tiekėju turi būti sudaryta duomenų tvarkymo sutartis. Joje nurodoma, kokius duomenis tiekėjas tvarko, kokiu tikslu, kaip juos apsaugo ir ką su jais daro baigus bendradarbiauti. Tokią sutartį patogu parengti kartu su pagrindine paslaugų sutartimi.
Jei tiekėjas duomenis saugo už ES ribų (pavyzdžiui, JAV), reikia papildomų garantijų, dažniausiai standartinių sutarčių sąlygų.
Tas pats galioja ir dirbtiniam intelektui. Kai darbuotojas į ChatGPT ar kitą DI įrankį įkelia kliento laišką ar sutartį su asmens duomenimis, tie duomenys perduodami tiekėjui. Todėl verta turėti vidaus taisykles, kokius DI įrankius ir kokiems duomenims galima naudoti. Tokios taisyklės kartu apsaugo ir įmonės komercines paslaptis.
BDAR suteikia žmonėms teisę susipažinti su savo duomenimis, juos ištaisyti, ištrinti, apriboti jų tvarkymą, perkelti juos kitam paslaugų teikėjui ir nesutikti su tvarkymu. Įmonė į tokį prašymą turi atsakyti ne vėliau kaip per vieną mėnesį. Sudėtingais atvejais terminą galima pratęsti dar dviem mėnesiais, bet apie tai žmogų reikia informuoti.
Praktiškai tai reiškia, kad įmonėje turi būti aišku, kas tokius prašymus priima, kaip patikrinama prašančiojo tapatybė ir kur ieškoti duomenų visose sistemose.
Duomenų saugumo pažeidimas yra ne tik įsilaužimas. Tai ir pamestas nešiojamas kompiuteris, laiškas su klientų sąrašu, išsiųstas ne tam gavėjui, ar netyčia ištrinta duomenų bazė.
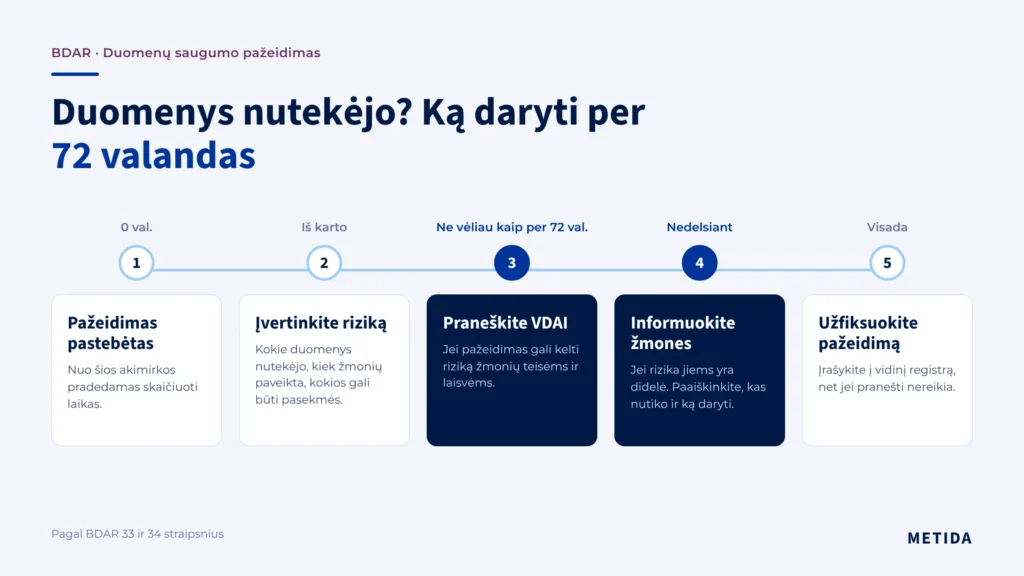
Jei pažeidimas gali sukelti riziką žmonėms, apie jį reikia pranešti VDAI per 72 valandas nuo tada, kai apie jį sužinojote. Jei rizika didelė, informuoti reikia ir pačius žmones. Visi pažeidimai, net ir nedideli, turi būti užfiksuoti įmonės viduje. Per 72 valandas sunku susigaudyti be iš anksto parengto veiksmų plano, todėl jį verta turėti prieš tai, kai jo prireiks.
Pagal BDAR 37 straipsnį duomenų apsaugos pareigūną privaloma paskirti, jei:
Daugumai mažų ir vidutinių įmonių DAP neprivalomas. Tačiau kažkas įmonėje vis tiek turi būti atsakingas už duomenų apsaugą.
Už rimčiausius pažeidimus gali būti skiriama bauda iki 20 mln. eurų arba iki 4 % visos metinės pasaulinės apyvartos, taikant didesnę sumą. Už kitus pažeidimus taikoma bauda iki 10 mln. eurų arba 2 % apyvartos. Mažoms įmonėms tokios sumos skiriamos retai, bet VDAI tikrina įmones pagal žmonių skundus ir planinius patikrinimus. Be to, gali įpareigoti nutraukti duomenų tvarkymą, o tai verslui kartais kainuoja daugiau nei bauda.
Taip. BDAR taikomas visoms įmonėms, tvarkančioms asmens duomenis. Mažoms įmonėms taikomos tik kelios išimtys, pavyzdžiui, dėl veiklos įrašų, bet ir jos galioja ne visada.
Šablonas gali padėti suprasti struktūrą, bet politika turi aprašyti jūsų įmonės duomenis, tiekėjus ir procesus. Kitaip ji klaidina žmones ir neįrodo atitikties.
Galima, bet reikia įvertinti, kokie duomenys į jį patenka, kur jie saugomi ir kokios sutarties sąlygos taikomos. Saugiausia turėti įmonės vidaus taisykles dėl DI naudojimo. Jei DI kuriate turinį klientams, atkreipkite dėmesį ir į DI turinio ženklinimo reikalavimus ES.
METIDA teisininkai įvertina, kokius duomenis tvarko jūsų įmonė, ir parengia jums tinkančius dokumentus: privatumo ir slapukų politiką, vidaus taisykles, veiklos įrašus, duomenų tvarkymo sutartis su tiekėjais ir DI naudojimo taisykles. Sužinokite daugiau apie asmens duomenų apsaugos paslaugas arba susisiekite su mumis konsultacijai.
Netrukus startuoja ES MVĮ fondo parama. Pasiruoškite dokumentus dabar ir būkite pirmieji eilėje.
KreipkitėsNetrukus startuoja ES MVĮ fondo parama IP Scan paslaugai. Pasiruoškite dokumentus dabar ir būkite pirmieji eilėje.
Kreipkitės